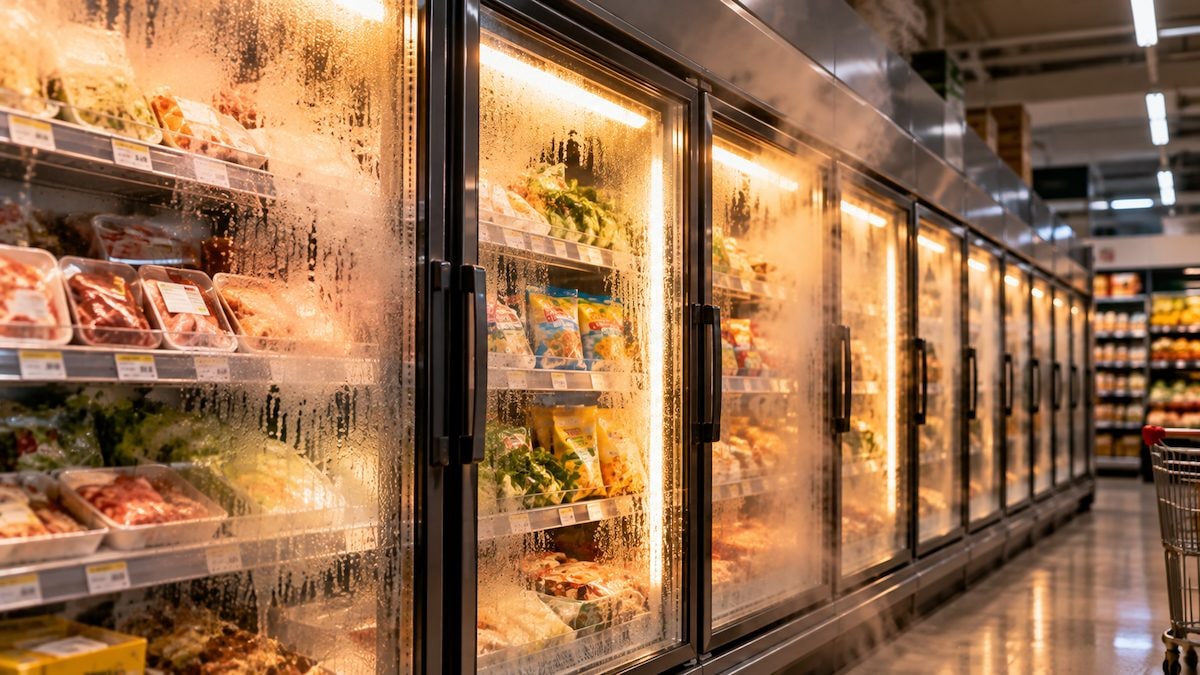
In Francia un insolito attacco hacker ha coinvolto la grande distribuzione: i frigoriferi di centinaia di supermercati hanno iniziato a scaldarsi, raggiungendo temperature tra i 50 °C e gli 80 °C. Le temperature elevate hanno compromesso la conservazione di grandi quantità di prodotti freschi e surgelati, costringendo i negozi a buttare la merce e provocando danni per milioni di euro.
A causare il problema non è stato un guasto spontaneo, ma un attacco hacker contro i sistemi informatici che controllano gli impianti di refrigerazione, realizzato nella notte tra l'11 e il 12 ottobre. Gli aggressori sono infatti riusciti ad alterare da remoto i cicli di sbrinamento.
Cosa è successo nei supermercati francesi durante l'attacco hacker
Secondo le prime ricostruzioni, l'attacco ha interessato circa 300 punti vendita del gruppo Les Mousquetaires, che comprende le insegne Intermarché e Netto, oltre a 80 supermercati Carrefour e altrettanti della rete Coopérative U. Sono stati colpiti anche alcuni negozi E.Leclerc e Monoprix. Il bilancio complessivo resta provvisorio.

Gli effetti dell'attacco sono emersi soprattutto nelle prime ore del mattino, quando il personale di diversi supermercati ha trovato i prodotti conservati nei banchi refrigerati e nelle celle frigorifere ormai inutilizzabili. A Gradignan, vicino a Bordeaux, un addetto alle consegne ha scoperto l'anomalia trovando il magazzino di un punto vendita allagato. Sono stati segnalati pure incendi e danni alle attrezzature, sui quali sono in corso accertamenti.
In diversi punti vendita, il surriscaldamento ha provocato l'interruzione della catena del freddo, indispensabile per conservare correttamente gli alimenti. Quando questi rimangono per ore a temperature troppo elevate, raffreddarli nuovamente non basta a garantirne la sicurezza, anche perché durante lo scongelamento i batteri possono tornare a moltiplicarsi. Per evitare rischi per la salute dei consumatori, i punti vendita interessati hanno quindi dovuto eliminare la merce deteriorata. Secondo le prime stime, le perdite potrebbero raggiungere alcune decine di milioni di euro a livello nazionale, sebbene una quantificazione definitiva non sia ancora disponibile.
La Procura di Parigi ha aperto un'indagine, mentre il governo francese ha chiesto all'ANSSI, l'agenzia nazionale per la sicurezza informatica, di approfondire la vicenda. Sono stati inoltre avviati contatti con le autorità di altri Paesi europei per verificare se fossero esposti anche altri impianti.
Come li hanno mandati in tilt attivando lo sbrinamento a 50 °C
Nei supermercati, banchi refrigerati e celle frigorifere possono essere collegati a centraline elettroniche che permettono di regolare le temperature, segnalare eventuali anomalie e programmare operazioni come lo sbrinamento. I tecnici possono gestire più impianti attraverso un'unica interfaccia e intervenire pure a distanza, quando il sistema lo consente. Una possibilità utile per la manutenzione, che però può rappresentare un rischio per la sicurezza se il collegamento a Internet non è adeguatamente protetto, come può accadere anche con gli elettrodomestici connessi.
Nel caso francese sono stati compromessi dispositivi di gestione della refrigerazione prodotti dalla società danese Danfoss. Gli hacker hanno così potuto modificare le impostazioni di più apparecchiature senza intervenire fisicamente nei negozi.
Per provocare il surriscaldamento è stata sfruttata una funzione del tutto normale dei frigoriferi, lo sbrinamento automatico. Durante il raffreddamento, sull'evaporatore, cioè il componente che sottrae calore all'ambiente interno, può formarsi del ghiaccio. Quando si accumula, questo ostacola lo scambio termico e riduce l'efficienza dell'impianto. Per eliminarlo vengono eseguiti periodicamente dei cicli di sbrinamento, una procedura presente anche in molti frigoriferi domestici.
Durante questa operazione, il raffreddamento viene temporaneamente interrotto e, a seconda dell'impianto, il ghiaccio può essere sciolto utilizzando resistenze elettriche oppure gas caldo proveniente dal circuito frigorifero. Una volta terminato il ciclo, la temperatura torna gradualmente ai valori previsti. Se però lo sbrinamento si prolunga eccessivamente, gli alimenti possono deteriorarsi e persino le attrezzature rischiano di danneggiarsi.
È proprio quello che è successo nei supermercati francesi. I malintenzionati hanno impostato la temperatura dello sbrinamento a 50 °C, prolungando la durata dell'operazione da una a otto ore. La modifica ha ritardato l'attivazione degli allarmi e quindi l'intervento del personale. In un punto vendita di La Haye, in Normandia, sarebbero state raggiunte temperature fino a 80 °C, provocando lo scioglimento di alcuni componenti di arredamento.
Non è ancora chiaro, invece, come gli hacker siano riusciti ad accedere inizialmente ai dispositivi. Il 12 ottobre il CERT-FR, il centro francese di risposta agli incidenti informatici, ha confermato numerose compromissioni di centraline Danfoss delle serie AK-SM e AK-SC, raccomandando di limitare o interrompere gli accessi alle interfacce di gestione esposte su Internet.
Alcune vulnerabilità di questi dispositivi erano già note. Quest'estate, i ricercatori di sicurezza di Claroty hanno pubblicato uno studio sul modello Danfoss AK-SM 800A, descrivendo alcune falle che potevano consentire di aggirare l'autenticazione ed eseguire comandi da remoto. Il produttore aveva già distribuito gli aggiornamenti correttivi, ma non è stato dimostrato che queste specifiche debolezze siano state sfruttate nell'attacco francese.
Danfoss ha inoltre spiegato che gran parte delle unità coinvolte era costituita da prodotti ormai obsoleti, che non ricevono più aggiornamenti di sicurezza. Un frigorifero può pertanto continuare a raffreddare correttamente anche se il firmware della centralina che lo gestisce, ossia il software integrato nel dispositivo, presenta vulnerabilità. Per ridurre questi rischi è importante installare le correzioni disponibili, sostituire i dispositivi non più supportati e limitare l'accesso remoto ai soli soggetti autorizzati.
I precedenti
Alla fine di agosto 2026, alcuni supermercati delle basi militari statunitensi avevano già segnalato malfunzionamenti simili agli impianti frigoriferi. In diversi negozi, frigoriferi e congelatori erano entrati in modalità sbrinamento, causando il deterioramento di numerosi alimenti. Almeno sei strutture avevano confermato i problemi e le autorità militari hanno aperto indagini, coinvolgendo anche reparti specializzati in criminalità informatica.
In quel caso, tuttavia, non è stato accertato che i guasti fossero stati provocati da un attacco hacker, né è emerso un collegamento con quanto accaduto successivamente in Francia.
Esistono invece precedenti documentati di attacchi informatici contro i sistemi di controllo di altre infrastrutture. Nel novembre 2023, per esempio, alcuni criminali informatici hanno compromesso dei PLC (programmable logic controller), dispositivi elettronici programmabili utilizzati anche negli impianti idrici statunitensi per automatizzare determinate operazioni. Secondo la CISA, l'agenzia statunitense per la sicurezza informatica e delle infrastrutture, gli aggressori avevano sfruttato la presenza di controllori accessibili tramite Internet e protetti da password predefinite (come 1111) o addirittura assenti, riuscendo a modificarne le configurazioni e a ostacolare l'accesso da parte degli operatori.