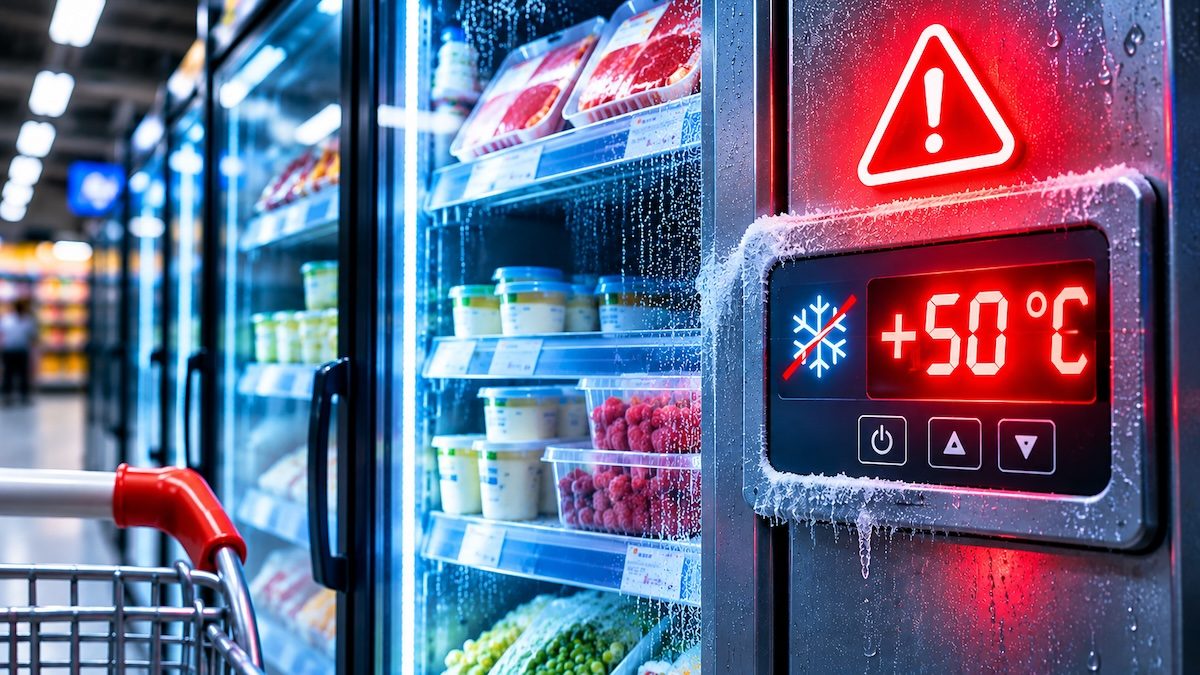
Nella notte tra domenica 1 e lunedì 2 novembre, si sono verificati problemi ai frigoriferi e ai congelatori di diversi supermercati situati in Belgio, Svezia, Lussemburgo ed Estonia: gli impianti hanno registrato aumenti anomali della temperatura (con segnalazioni fino anche a 50 °C), mettendo a rischio la conservazione degli alimenti. In alcuni punti vendita è stato necessario buttare parte dei prodotti. Diversi episodi sono stati attribuiti ad attacchi informatici ai sistemi di refrigerazione, ma non è ancora accertato che siano tutti collegati.
Un caso simile era già stato riscontrato a ottobre, quando gli hacker avevano colpito i frigoriferi di numerosi supermercati francesi. Il rischio riguarda anche l'Italia, tanto che l'Agenzia per la Cybersicurezza Nazionale (ACN) ha pubblicato un'allerta con le misure da adottare per proteggere gli impianti e prevenire incidenti analoghi.
Cosa sta succedendo ai supermercati europei
In Belgio, la catena Delhaize ha confermato un incidente informatico ai sistemi di refrigerazione di circa 40 punti vendita, precisando di aver adottato misure per mantenerli operativi. Le anomalie hanno riguardato anche almeno 15 supermercati Carrefour, una quindicina di Intermarché e 5 negozi Spar. Alcuni supermercati del gruppo sono stati coinvolti pure in Lussemburgo.

In Estonia, invece, un attacco informatico ha colpito un supermercato della catena Selver, dove gli hacker sono riusciti a modificare le impostazioni della temperatura di un congelatore. Secondo l'azienda, il rapido intervento dei tecnici ha permesso di evitare danni agli alimenti.
Sempre in Belgio, le temperature dei frigoriferi e soprattutto dei congelatori sono salite a circa 15 °C in diversi punti vendita, compromettendo la conservazione degli alimenti. Il responsabile di un supermercato Delhaize ha raccontato di aver trovato gli impianti in modalità di sbrinamento durante la notte e di essere stato costretto a buttare i prodotti freschi e surgelati.
In Svezia, le catene ICA e Coop hanno riferito problemi analoghi. Un punto vendita ICA ha attribuito l'incidente a un attacco hacker, sostenendo che le impostazioni dei frigoriferi e dei congelatori fossero state portate a 50 °C. Il centro nazionale di cybersicurezza svedese sta esaminando le segnalazioni nel Paese.
Come possono gli hacker modificare la temperatura dei frigoriferi
Nei supermercati, i banchi refrigerati e le celle frigorifere possono essere collegati a centraline elettroniche che gestiscono la temperatura, segnalano eventuali guasti e consentono ai manutentori di intervenire anche a distanza. Questi sistemi rientrano nell'ambito dell'Operational Technology (OT), cioè delle tecnologie utilizzate per controllare apparecchiature e processi fisici.
L'accesso remoto facilita la manutenzione, ma può trasformarsi in un punto debole se un'interfaccia di controllo è esposta su Internet senza protezioni adeguate. Chi riesce ad accedere al sistema senza autorizzazione può, a seconda delle funzioni disponibili, modificare i parametri di funzionamento, per esempio quelli dello sbrinamento automatico, la procedura che elimina il ghiaccio accumulato nell'impianto interrompendo temporaneamente il raffreddamento e, in alcuni modelli, utilizzando calore. Se questo ciclo viene prolungato indebitamente, i prodotti rischiano di deteriorarsi.
Nel caso francese, gli aggressori avevano prolungato i cicli di sbrinamento da un'ora a otto ore, ritardando l'attivazione degli allarmi e, di conseguenza, l'intervento del personale. Dopo quegli episodi, il CERT-FR, il centro francese di risposta agli incidenti informatici, ha confermato numerose compromissioni di controllori Danfoss e di sistemi Copeland e Dixell. Non è però ancora accertato che i fatti del 2 novembre abbiano sfruttato le stesse apparecchiature o modalità di attacco.
Può succedere anche in Italia? Come proteggere supermercati e filiera del freddo
Attacchi simili sono possibili anche in Italia, dove la grande distribuzione utilizza sistemi di refrigerazione monitorabili e gestibili da remoto. Questo non significa però che ogni supermercato sia vulnerabile: il rischio dipende soprattutto da come sono configurati i dispositivi, da chi può accedervi e dalla presenza di aggiornamenti e misure di sicurezza.
Il 13 ottobre, in seguito ai fatti francesi, l'ACN ha pubblicato un bollettino con misure urgenti di verifica e mitigazione rivolto alla grande distribuzione organizzata, alla logistica alimentare, alla refrigerazione industriale e alle aziende che si occupano della manutenzione. L'allerta non riguardava un attacco già confermato in Italia, ma la necessità di prevenire incidenti analoghi.
La prima raccomandazione è verificare quali centraline e servizi di teleassistenza siano raggiungibili da Internet ed eliminare l'esposizione diretta delle interfacce di controllo. Quando i tecnici devono collegarsi a distanza, è preferibile utilizzare reti protette o VPN di tipo aziendale, con accessi limitati alle apparecchiature necessarie e autenticazione a più fattori. Anche le password predefinite o condivise vanno sostituite, mentre gli account inutilizzati devono essere disabilitati.
Un'altra misura consiste nel separare la rete che gestisce gli impianti da quella usata per le normali attività informatiche del supermercato. In questo modo, un problema che interessa computer o servizi aziendali ha meno possibilità di propagarsi alle apparecchiature frigorifere. Occorre altresì verificare gli aggiornamenti disponibili e pianificare la sostituzione dei dispositivi obsoleti che non ricevono più correzioni di sicurezza, senza interrompere in modo incontrollato la refrigerazione.
La prevenzione, però, non dipende soltanto dal singolo punto vendita. Secondo l'ACN, responsabili informatici, gestori degli impianti e manutentori devono coordinare le verifiche e controllare anche i collegamenti con fornitori esterni e piattaforme che amministrano più negozi. Se un'unica console consente di modificare le impostazioni di numerosi supermercati, una sua compromissione potrebbe avere conseguenze su più sedi. Per questo è importante limitare i privilegi di accesso, registrare gli interventi e impedire che un account autorizzato per un negozio possa raggiungere indiscriminatamente tutti gli altri.
Infine, non basta controllare che il frigorifero sia acceso. Il monitoraggio deve riguardare le temperature effettive, i cicli di sbrinamento, le soglie di allarme e le notifiche, possibilmente usando anche strumenti indipendenti dal sistema di supervisione. Se emergono anomalie, il personale deve poter coinvolgere tempestivamente i tecnici, mettere in sicurezza gli impianti e valutare lo stato degli alimenti. In caso di sospetta compromissione, l'ACN raccomanda inoltre di segnalare tempestivamente l'incidente al CSIRT Italia, la struttura nazionale che si occupa della risposta agli incidenti informatici, attraverso i canali istituzionali.