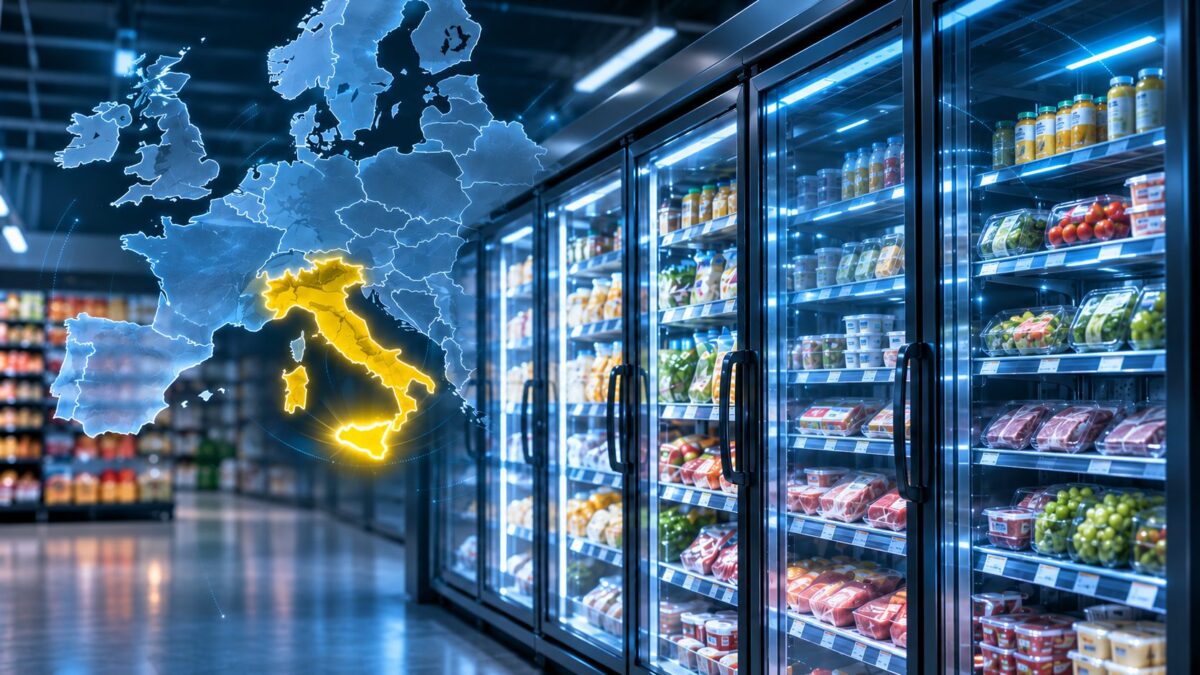
Gli attacchi hacker ai frigoriferi dei supermercati che hanno colpito diversi Paesi in Europa sono arrivati anche in Italia. Dopo i casi registrati in Francia e, più recentemente, in Belgio, Svezia, Lussemburgo ed Estonia, il 2 novembre sono stati segnalati attacchi informatici anche in Sicilia, dove alcuni punti vendita Coop – almeno quattro – tra Palermo e Catania hanno subito manomissioni dei sistemi di refrigerazione, con conseguente aumento delle temperature e deterioramento degli alimenti. L'identità degli autori e gli eventuali collegamenti con gli altri episodi europei sono ancora oggetto di indagine da parte della Polizia Postale e la Francia non ha ancora identificato i responsabili degli attacchi dell'11 e 12 ottobre.
Nel frattempo, l'Agenzia per la Cybersicurezza Nazionale (ACN) ha richiamato gli operatori della filiera alimentare ad adottare misure urgenti per proteggere gli impianti e gli accessi da remoto. Ma come riescono gli hacker prendere il controllo di questi dispositivi? Chi potrebbe esserci dietro agli attacchi e quali altri settori sono a rischio? Ne abbiamo parlato con Marco Schiaffino, giornalista specializzato in nuove tecnologie e cybersicurezza, autore e conduttore della trasmissione Doppio Click su Radio Popolare e del podcast Welcome to the Cyber Jungle.
Gli attacchi ai frigoriferi dei supermercati europei sembrano seguire uno schema simile. Possiamo parlare di un'operazione coordinata oppure si tratta di episodi distinti?
Al momento non ci sono elementi per sostenere che le due ondate di attacchi siano coordinate. Quello che è successo, dal punto di vista tecnico, non è particolarmente sorprendente. I sistemi industriali di refrigerazione utilizzano controlli da remoto per gestire la manutenzione: quando vengono individuate delle vulnerabilità informatiche, queste vengono corrette e successivamente vengono pubblicati online i dettagli tecnici. A quel punto, però, anche i criminali informatici possono conoscere la vulnerabilità e sapere come sfruttarla.
Se chi gestisce il dispositivo non aggiorna il software o non protegge adeguatamente la connessione, il sistema rimane vulnerabile. Esistono servizi che permettono di individuare i dispositivi di una determinata marca connessi a Internet: un criminale può cercarli e tentare di attaccarli. Non stiamo quindi parlando necessariamente di un attacco informatico particolarmente sofisticato: sono sufficienti competenze medio-basse.
Chi potrebbe esserci dietro questi attacchi? Si può ipotizzare un'operazione di sabotaggio con finalità geopolitiche?
Il dubbio è che si tratti di singoli individui o di un gruppo di attivisti. I cybercriminali tradizionali, infatti, agiscono generalmente per motivazioni economiche e spesso utilizzano tecniche estorsive: per esempio, potrebbero chiedere a una catena di supermercati di pagare una certa somma di denaro, minacciando altrimenti di bloccare tutti i frigoriferi. In questo caso, però, non risulta sia successo nulla del genere.
Esistono anche precedenti di attacchi sponsorizzati da Stati, i cosiddetti state-sponsored attacks. Per esempio sono stati attribuiti a gruppi iraniani attacchi contro impianti di trattamento delle acque reflue negli Stati Uniti, mentre la Russia ha condotto operazioni contro le infrastrutture energetiche ucraine. Si tratta però di attacchi di portata e complessità molto diverse rispetto a quelli contro i frigoriferi dei supermercati.
Questi episodi mettono in evidenza un problema più ampio, quello dell'Operational Technology (OT), cioè delle tecnologie che controllano e gestiscono gli impianti industriali. Negli ultimi vent'anni sono stati introdotti collegamenti a Internet per gestire da remoto fabbriche, impianti energetici e altre infrastrutture. Il problema è che questi impianti sono progettati per durare decenni, mentre la tecnologia digitale ha cicli di vita molto più brevi: una centrale idroelettrica, per esempio, può essere progettata per funzionare per 60 o 70 anni, mentre un sistema informatico può diventare obsoleto nel giro di pochi anni. Si rischia quindi di avere impianti che utilizzano ancora sistemi operativi come Windows XP o Windows 7, per i quali non sono più disponibili i normali aggiornamenti di sicurezza.
Questo crea enormi difficoltà nel garantire la protezione informatica delle infrastrutture. L'Unione Europea sta intervenendo con il Cyber Resilience Act, che introduce obblighi di sicurezza per i produttori di dispositivi e sistemi digitali. Tuttavia, queste disposizioni riguardano principalmente i nuovi prodotti: per risolvere il problema dei sistemi industriali già esistenti servirà molto più tempo.
L'Agenzia per la Cybersicurezza Nazionale ha diffuso delle misure per proteggere gli impianti. Quanto possono essere efficaci e quanto è preparata l'Italia?
Negli ultimi anni in Italia si sta lavorando molto su questo tema, anche grazie alle normative europee: un esempio è la direttiva NIS2, che ha cambiato il modo di affrontare la cybersicurezza.
In passato si ragionava soprattutto in termini di adempimenti: una volta adottate determinate misure, si riteneva di essere al sicuro. Con la NIS2, invece, si passa a una logica basata sulla valutazione del rischio: proteggere una piccola attività commerciale è molto diverso dal proteggere il sistema di gestione delle acque di una grande città; bisogna quindi prevedere misure proporzionate ai rischi effettivi.
Le indicazioni dell'ACN sono sicuramente utili. In sostanza, raccomandano di non lasciare esposti su Internet servizi e sistemi di controllo senza adeguate protezioni. Il problema è capire quanti operatori applichino davvero questi accorgimenti. Esiste ancora una mentalità del tipo: «Perché mai qualcuno dovrebbe attaccare proprio me?» Eppure, in questa seconda ondata di attacchi, non sono state colpite soltanto le grandi catene di supermercati, ma anche piccole attività alimentari e macellerie.
Oltre ai supermercati, quali altri settori potrebbero essere particolarmente vulnerabili?
Bisogna distinguere gli attacchi della criminalità informatica tradizionale, che hanno generalmente motivazioni economiche, da quelli con possibili finalità geopolitiche.
Nel primo caso, uno dei settori più esposti è quello manifatturiero. Se un criminale riesce a bloccare la produzione di una fabbrica, può utilizzare il blocco come strumento di estorsione, chiedendo un riscatto per ripristinare il funzionamento degli impianti.
Dal punto di vista geopolitico, invece, sono particolarmente sensibili le infrastrutture legate alla gestione dell'acqua e dell'energia, come acquedotti, dighe e centrali elettriche. Un altro settore strategico è quello delle telecomunicazioni: compromettere le comunicazioni di un Paese può provocare conseguenze molto gravi.
A questi si aggiungono poi gli attacchi informatici finalizzati al furto di informazioni, che però non hanno necessariamente conseguenze dirette sul funzionamento fisico degli impianti.
Ma questi attacchi possono arrivare anche nelle nostre case, attraverso dispositivi connessi come condizionatori, termostati o sistemi domotici?
In realtà sono già arrivati da tempo. Il problema riguarda soprattutto l'Internet of Things (IoT), cioè l'insieme dei dispositivi connessi a Internet. Nella prima fase di diffusione di queste tecnologie, la cybersicurezza è stata spesso sottovalutata. Dispositivi come aspirapolvere robot, termostati o videocamere di sorveglianza venivano progettati senza prestare sufficiente attenzione alle possibili vulnerabilità.
Un esempio famoso è Mirai, una botnet comparsa nel 2016 che sfruttava credenziali predefinite per prendere il controllo di centinaia di migliaia di dispositivi connessi, soprattutto videocamere di sorveglianza. Una volta compromessi, questi dispositivi potevano essere utilizzati dai criminali per condurre attacchi informatici contro altri obiettivi, per esempio sovraccaricando un sito di richieste fino a renderlo irraggiungibile, oppure per nascondere il reale indirizzo IP degli aggressori.
Non è detto, quindi, che chi prende il controllo di un termostato voglia modificare la temperatura di casa: potrebbe utilizzarlo per scopi completamente diversi, senza che il proprietario se ne accorga.
I dispositivi più recenti sono generalmente migliorati sotto il profilo della sicurezza, ma rimane un problema legato al comportamento degli utenti. Spesso, per esempio, non vengono cambiate le credenziali predefinite dal produttore, e questo può rappresentare un rischio importante.
Da dove dovrebbe partire, quindi, la responsabilità della sicurezza informatica? E cosa possiamo fare per proteggerci?
Ci sono due aspetti fondamentali. Il primo è la cosiddetta security by design, cioè la necessità di progettare sistemi e dispositivi tenendo conto della sicurezza informatica fin dall'inizio, anziché intervenire soltanto dopo che emergono problemi. Il secondo riguarda la cultura della sicurezza informatica: uno dei grandi problemi della cybersicurezza è che viene ancora considerata una materia riservata a pochi specialisti. In realtà non è così: se le cose vengono spiegate bene, chiunque può comprendere quali siano gli accorgimenti fondamentali per proteggersi, compresa la "casalinga di Voghera".
Bisognerebbe lavorare molto di più su questo aspetto, rendendo la sicurezza informatica un tema accessibile e comprensibile a tutti.