Il nuovo IT-Wallet è finalmente disponibile e gli sviluppatori dell’app IO stanno informando gli utenti della cosa tramite notifiche in-app e via mail. Attenzione, però, perché i criminali informatici potrebbero sfruttare la novità per inviare dei messaggi che imitano alla perfezione (o quasi) quelli dell’app IO e potrebbero indurvi a scaricare un malware sul vostro dispositivo. Il CERT-AGID, ovvero il Computer Emergency Response Team dell'AGID, ha infatti individuato un dominio fraudolento che imita il sito ufficiale dell’Agenzia delle Entrate e viene utilizzato per distribuire un’applicazione Android malevola che viene presentata come presunto aggiornamento dell'app IO.
L’obiettivo è convincere gli utenti a scaricare un file APK, ovvero un pacchetto utilizzato per installare applicazioni sui dispositivi Android, presentandolo come un aggiornamento necessario per continuare a utilizzare IO. Il pacchetto però contiene un malware in grado di sottrarre credenziali bancarie, intercettare codici di sicurezza e consentire ai criminali informatici di controllare da remoto lo smartphone. Capite bene che la situazione può essere molto grave se si incappa nella trappola tesa dai criminali informatici. Vediamo, dunque, come distinguere i due messaggi – quello fraudolento da quello autentico dell’app IO tramite la mail no-reply@io.italia.it – e come evitare così di incappare in possibili problemi.
Come funziona la falsa procedura di attivazione di IT-Wallet
La campagna malevola individuata dal CERT-AGID sfrutta un sito che riproduce graficamente quello dell’Agenzia delle Entrate. Il contenuto fraudolento viene mostrato esclusivamente quando il sito viene visitato da un dispositivo mobile, riconosciuto attraverso lo User-Agent, ovvero una stringa di informazioni che il browser comunica al sito web e che permette, tra le altre cose, di identificare il tipo di dispositivo utilizzato.
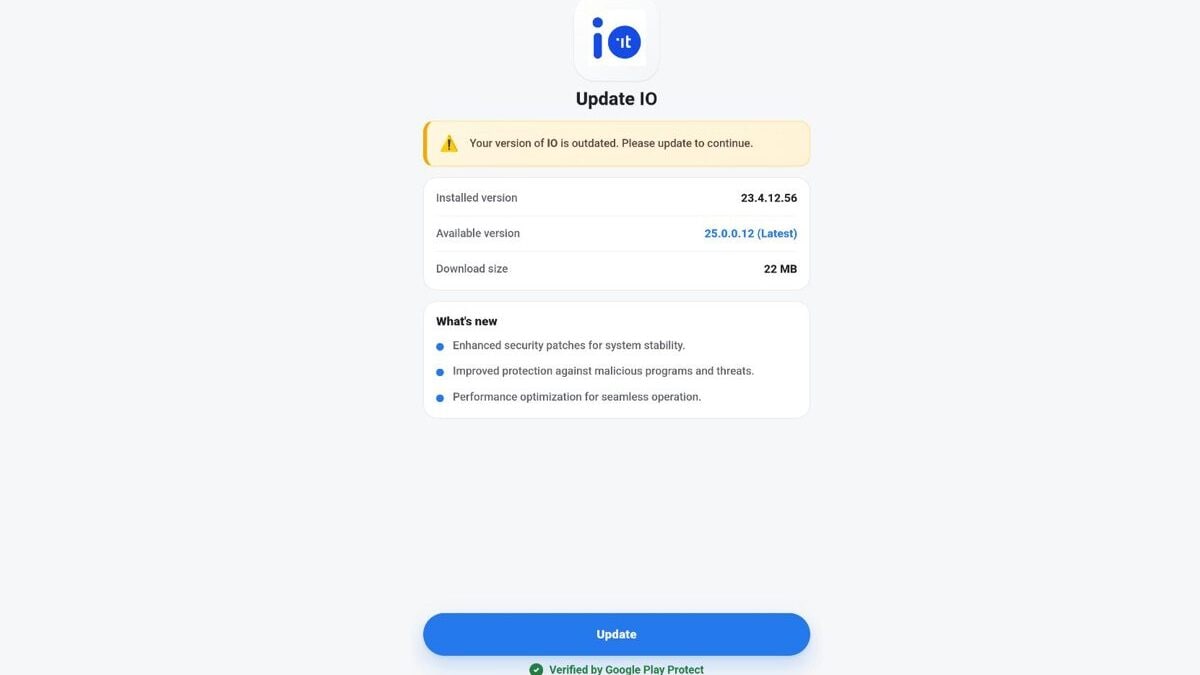
Una volta avviata l’applicazione scaricata, entra in gioco un ulteriore elemento dell’inganno: una schermata che riproduce un falso aggiornamento dell’app IO. All’utente viene richiesto di scaricare e installare un nuovo APK, descritto come indispensabile per continuare a utilizzare il servizio.
Per rendere il messaggio più convincente, i criminali informatici hanno inserito anche una dicitura rassicurante di colore verde che recita “Verified by Google Play Protect”. Si tratta di un riferimento al sistema di protezione di Google che controlla le applicazioni Android alla ricerca di comportamenti potenzialmente dannosi. La sua presenza nella schermata, però, non costituisce una garanzia di autenticità del file che state per installare, anzi. In questo caso viene infatti utilizzata proprio per trasmettere un falso senso di sicurezza.
L’analisi del file APK ha permesso agli esperti del CERT-AGID di ricondurre l’applicazione alla famiglia Mirax, un malware per Android che combina le caratteristiche di un banking trojan e di un RAT (Remote Access Trojan). Un banking trojan è, sostanzialmente, un software malevolo progettato per sottrarre informazioni finanziarie e credenziali bancarie; il RAT è invece una minaccia che consente agli attaccanti di accedere e controllare un dispositivo da remoto.
Le capacità di Mirax sono particolarmente insidiose. Questo malware può sottrarre infatti molte informazioni sensibili, compresi gli SMS che contengono i codici OTP (One-Time Password) utilizzati per confermare determinate operazioni o completare verifiche dell’identità.
Non solo: attraverso l’abuso dei servizi di Accessibilità di Android, il malware è persino in grado di ottenere capacità di controllo sul dispositivo compromesso e può sovrapporre schermate contraffatte alle applicazioni legittime. Questa tecnica, chiamata overlay, permette di mostrare finestre che imitano quelle di un’app bancaria e indurre l’utente a inserire le proprie credenziali in un’interfaccia che è controllata a tutti gli effetti dagli attaccanti.
Come riconoscere la comunicazione autentica di IO
Per evitare di incappare in questi problemi, è importante saper distinguere la comunicazione legittima inviata dagli sviluppatori dell’app IO dai tentativi di truffa. Per riuscirci, il primo elemento da controllare è l’indirizzo del mittente. Le e-mail autentiche inviate da IO provengono dall’indirizzo no-reply@io.italia.it.
Il messaggio in questione, poi, non chiede di visitare il sito dell’Agenzia delle Entrate o altre pagine Web e, soprattutto, non chiede di scaricare applicazioni o altre risorse. Molto più semplicemente, la comunicazione legittima inviata via mail dagli sviluppatori dell'app IO contiene un pulsante denominato Apri l’app, che bisogna premere per avviare direttamente l'app IO già installata sul proprio smartphone. È all’interno dell’applicazione ufficiale che bisognerà poi completare la procedura guidata, eseguendo l’autenticazione tramite SPID o CIE.
Se un messaggio ricevuto via mail presenta caratteristiche diverse da quelle che vi abbiamo appena descritte, ignoratelo perché sicuramente è truffaldino.