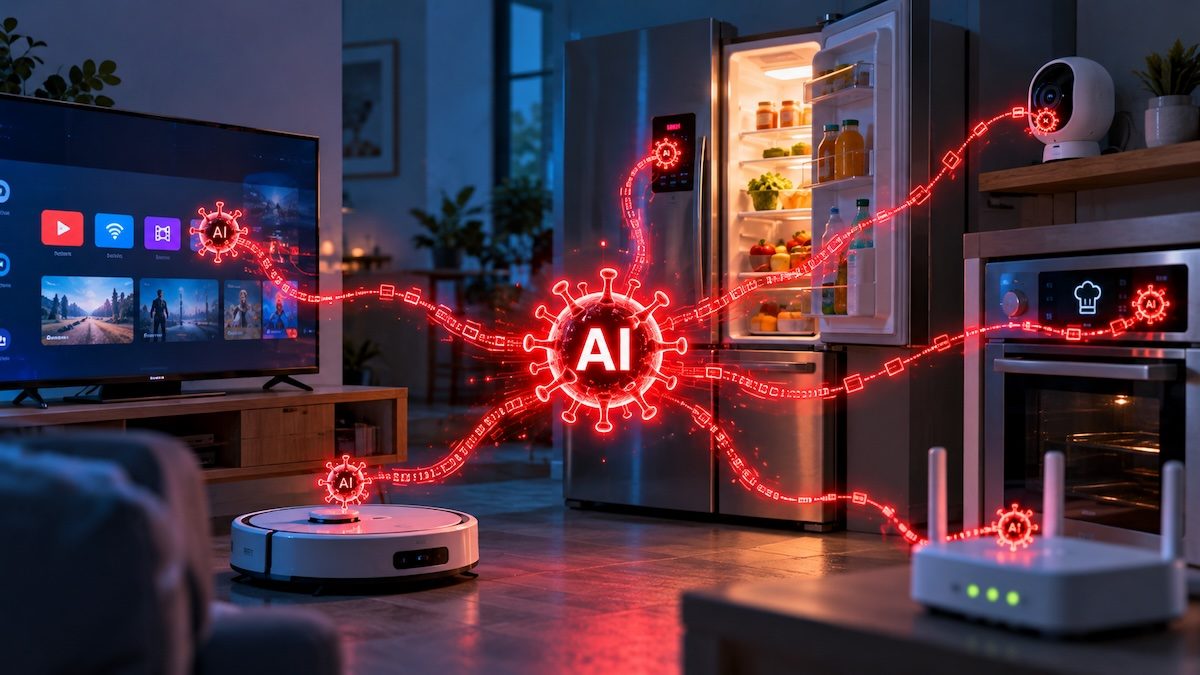
Una TV, un frigorifero, una telecamera e altri apparecchi domestici connessi a Internet potrebbero, in futuro, contribuire alla diffusione di un malware senza che chi li utilizza se ne accorga. Non è una novità che possano essere presi di mira dagli hacker, ma l'intelligenza artificiale potrebbe cambiare il modo in cui alcuni programmi malevoli si propagano da un dispositivo all'altro. A suggerirlo è una nuova ricerca condotta da Anthropic, la società che sviluppa Claude. Gli esperimenti hanno esaminato alcune capacità necessarie a questa diffusione autonoma, ottenendo risultati significativi in condizioni controllate. Non è stata però dimostrata un'infezione di elettrodomestici reali da parte di un'AI capace di replicarsi senza interventi esterni.
Cosa sono gli AI worm e come funzionerebbero
Il meccanismo ipotizzato dai ricercatori richiama quello dei worm, programmi malevoli che possono replicarsi autonomamente attraverso una rete, passando da un computer all'altro. A differenza dei virus informatici in senso stretto, che per riprodursi infettano file o programmi, i worm possono individuare altri dispositivi e sfruttarne le vulnerabilità per diffondersi.
Un AI worm seguirebbe lo stesso principio, con una differenza: invece di affidarsi soltanto a istruzioni prestabilite, sfrutterebbe l'intelligenza artificiale per adattarsi ai sistemi incontrati. Potrebbe, per esempio, analizzare le caratteristiche di un dispositivo, individuare il software necessario al proprio funzionamento e correggere eventuali errori durante la configurazione. Dopo essere entrato in un apparecchio vulnerabile, potrebbe trasferirvi i propri pesi, cioè i valori numerici che definiscono il modello di AI, oppure scaricarli da Internet. A quel punto dovrebbe predisporre l'ambiente informatico per eseguire il modello e tentare di raggiungere altri dispositivi.
Che cosa hanno dimostrato gli esperimenti di Anthropic
Una delle difficoltà per un AI worm sarebbe riuscire a far funzionare un modello di intelligenza artificiale anche su dispositivi poco potenti. Per verificare questa possibilità, i ricercatori di Anthropic hanno utilizzato 15 TV box Android da circa 55 dollari ciascuno. Si tratta di piccoli apparecchi che si collegano al televisore per aggiungere funzionalità multimediali. Ogni box disponeva di 4 GB di RAM, una quantità di memoria insufficiente per eseguire autonomamente Gemma4-26B-A4B, un modello linguistico, cioè un sistema di AI capace di elaborare istruzioni e generare testo o codice informatico.
Gli studiosi hanno quindi suddiviso il modello in più parti, distribuendole tra gli apparecchi collegati in rete. In questo modo sono riusciti a farlo funzionare a una velocità di 0,39 token al secondo. Un token è un'unità di testo elaborata dall'AI, che può corrispondere a una parola intera o a una sua parte. La prestazione era molto bassa, ma il test ha dimostrato che perfino dispositivi economici possono condividere le proprie risorse per eseguire un sistema che, singolarmente, non riuscirebbero a gestire.
Un altro esperimento ha riguardato la capacità dell'AI di adattarsi a componenti hardware differenti. Il modello Qwen3.5-9B è riuscito a configurare il software necessario per eseguire un altro sistema di intelligenza artificiale su otto delle nove tipologie di apparecchiature esaminate. È un passaggio importante, perché un eventuale AI worm dovrebbe essere in grado di funzionare anche su dispositivi diversi da quelli per cui è stato inizialmente configurato.
La prova sulla replicazione è stata invece svolta in un ambiente separato. Anthropic ha predisposto una rete isolata di otto computer virtuali che simulavano il funzionamento di dispositivi Android e ha verificato se un agente AI fosse capace di individuare altri dispositivi, raggiungerli e preparare il software necessario al funzionamento di un modello. Il modello GLM-5.2 ha completato il percorso su tutti e otto i nodi in quattro prove su cinque, raggiungendone sette nella restante.
La prova è stata però condotta in condizioni semplificate. L'accesso alle macchine era stato facilitato lasciando disponibile una porta di comunicazione senza autenticazione. Inoltre, GLM-5.2 funzionava su un server esterno alla rete sperimentale: sui dispositivi raggiunti configurava l'esecuzione di un modello più piccolo, mentre l'infrastruttura di test avviava una nuova copia dell'agente. Non è stata pertanto dimostrata la capacità di un unico modello di trasferirsi ed essere eseguito autonomamente sui diversi apparecchi.
Secondo Anthropic, modelli di AI relativamente piccoli, con un massimo di 30 miliardi di parametri, potrebbero raggiungere entro la fine del 2026 le capacità necessarie a completare l'intera procedura di replicazione. Si tratta però di una previsione basata sull'andamento dei progressi tecnologici, non di una certezza. Attualmente, infatti, questi sistemi riescono a svolgere molte delle singole operazioni richieste, ma incontrano ancora difficoltà nel combinarle.
Esistono poi limiti pratici. Sui dispositivi economici l'elaborazione può essere molto lenta. Secondo una stima teorica dei ricercatori, un sistema basato su Qwen3.5-9B potrebbe impiegare dalle 28 alle 51 ore per completare la configurazione necessaria a eseguire un modello di AI su hardware poco potente. Il trasferimento di grandi quantità di dati e la comunicazione continua tra apparecchi genererebbero anche traffico di rete anomalo, che potrebbe aiutare i sistemi di sicurezza a individuare un'eventuale infezione.
Quali sono i rischi per gli elettrodomestici e come proteggersi
Il possibile coinvolgimento degli elettrodomestici si spiega anche con le caratteristiche dell'Internet of Things (IoT), l'insieme degli oggetti fisici collegati a Internet. Frigoriferi, forni, robot aspirapolvere e telecamere smart possono integrare processori, memoria e sistemi operativi per comunicare con le applicazioni o gestire le proprie funzioni. Alcuni dispongono anche di chip progettati per eseguire modelli di AI direttamente sull'apparecchio.
La presenza di questi componenti non rende automaticamente un elettrodomestico vulnerabile. Il rischio aumenta soprattutto in presenza di password predefinite non modificate, oltre che di falle di sicurezza non corrette e di aggiornamenti assenti, condizioni che possono interessare in particolare i prodotti meno protetti o non più supportati dai produttori.
Un precedente significativo è rappresentato da Kimwolf, una botnet che ha coinvolto oltre due milioni di dispositivi, in gran parte TV box Android. Le botnet sono reti di apparecchi compromessi che possono essere sfruttati per condurre attacchi informatici. Il caso dimostra quanto possa essere esteso questo fenomeno anche senza ricorrere all'intelligenza artificiale.
Un elettrodomestico compromesso potrebbe essere utilizzato per mettere a disposizione risorse di calcolo, partecipare ad attacchi informatici o tentare di raggiungere altri dispositivi collegati alla stessa rete. Ciò non vuol dire, però, che chi riesce a infettarlo possa automaticamente controllarne anche le funzioni fisiche, come la temperatura di un frigorifero. La possibilità di modificarle dipenderebbe dal tipo di accesso ottenuto e dai comandi effettivamente disponibili. Un esempio concreto, sebbene diverso dallo scenario degli AI worm, è il recente attacco hacker ai sistemi di refrigerazione di centinaia di supermercati francesi, durante il quale gli aggressori sono riusciti ad alterare da remoto i cicli di sbrinamento.
John Walsh, esperto di sicurezza informatica di IGEL, ha avvertito che una minaccia di questo tipo potrebbe interessare anche la produzione alimentare o gli impianti di trattamento dell'acqua. Si tratta comunque di scenari potenziali. Compromettere un dispositivo domestico non equivale ad avere accesso ai sistemi che controllano un'infrastruttura industriale.
Per ridurre questi rischi, è importante adottare alcune precauzioni, come modificare le credenziali predefinite degli apparecchi e installare regolarmente gli aggiornamenti che vengono resi disponibili. Quando possibile, è anche utile collegare gli oggetti smart a una rete Wi-Fi separata da quella utilizzata per computer e smartphone e disattivare l'accesso remoto quando non necessario.