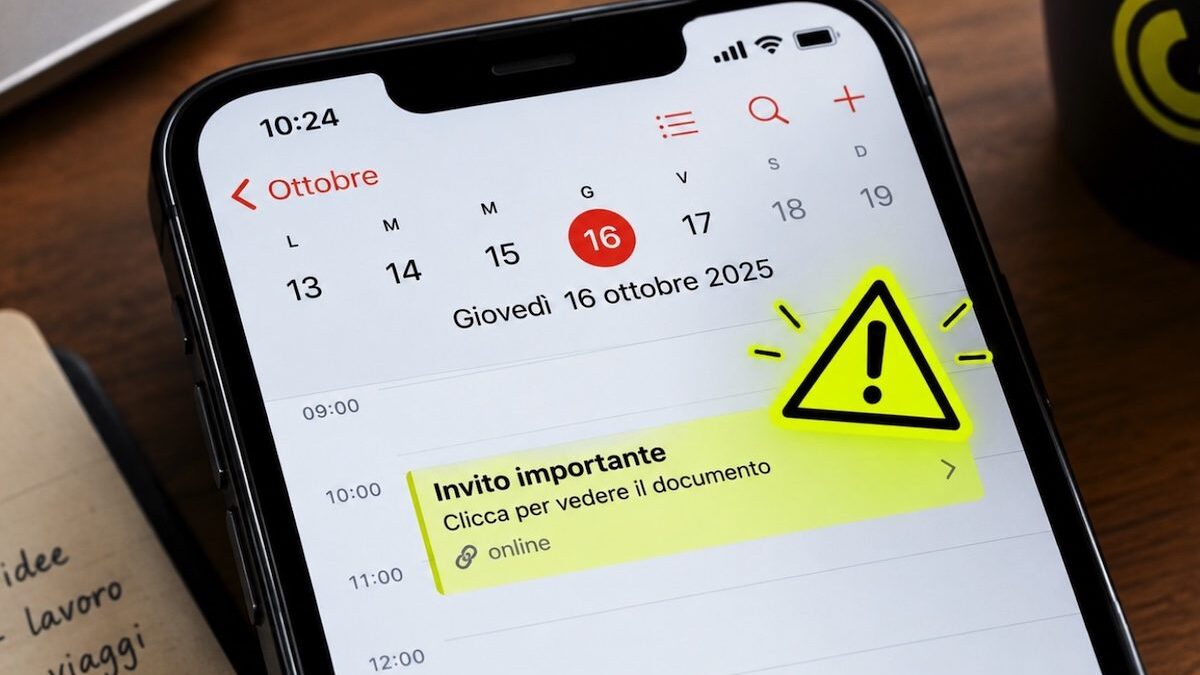
Una semplice notifica sul calendario può diventare il primo passo verso il furto delle vostre credenziali e, nei casi più gravi, del denaro che avete depositato sul vostro conto corrente. Il meccanismo noto come Calendar Phishing, o anche Calphishing, è insidioso proprio perché sfrutta uno strumento che tantissime persone utilizzano ogni giorno per organizzare la propria settimana: il calendario dello smartphone e, nella fattispecie, Google Calendar o Microsoft Outlook. I criminali informatici sono soliti attaccare strumenti che gli utenti usano con una certa frequenza e, diciamocelo, anche con una certa nonchalance, proprio perché le potenziali vittime sono ignare dei pericoli che potrebbero nascondersi al verificarsi di certe particolari condizioni. Vediamo dunque come funziona la truffa del calendario e, soprattutto, cosa fare per difendersi.
Cos’è il Calendar Phishing
Il Calendar Phishing è una particolare tecnica di phishing che sfrutta gli inviti agli eventi per raggiungere le potenziali vittime. Come forse saprete già il phishing è una forma di truffa informatica in cui i criminali si fingono soggetti affidabili, come una banca o un servizio online, per convincere le potenziali vittime a condividere informazioni riservate. In questo caso, però, il messaggio non si limita a comparire nella posta elettronica: può trasformarsi direttamente in un evento che finisce sul calendario dello smartphone, sia esso un Android o un iPhone.
Secondo i ricercatori di Sublime Security, gli attacchi di questo tipo sono aumentati del 1.216% tra luglio e agosto. Luke Wescott, ingegnere specializzato nel rilevamento delle minacce presso la stessa azienda, ha osservato una crescita esponenziale del fenomeno, ancora relativamente recente. La tecnica, in realtà, non è del tutto nuova, ma il suo utilizzo è evidentemente in fortissima ascesa.
Come e perché il Calphishing funziona
Ma come mai questo aumento esponenziale della truffa del calendario? Perché il Calphishing funziona, e anche piuttosto bene. Questo perché alcune applicazioni di calendario aggiungono automaticamente gli inviti ricevuti, anche quando gli utenti di fatto non li hanno ancora accettati. I truffatori possono quindi inserire un appuntamento nell’agenda delle loro potenziali vittime senza che queste debbano nemmeno aprire l'e-mail originale.
Luke Wescott, citato poc’anzi, infatti spiega che «le app del calendario, come Google Calendar, possono aggiungere inviti automaticamente senza che gli utenti li accettino. Quindi i truffatori non hanno nemmeno bisogno che tu apra un'e-mail».
Max Gannon, responsabile dell’analisi delle informazioni presso la società dicybersecurity Cofense, sostiene che alcuni scammer utilizzano piattaforme legittime, come Zoom, per inoltrare gli inviti, cosa che li rende più convincenti non solo ai destinatari a cui vengono recapitati, ma anche dei software di sicurezza che in teoria dovrebbero intervenire quando si presenta una minaccia e, per usare le parole di Gannon «questo rende davvero difficile bloccarli» al punto che «persino i sistemi di blocco basati sull’intelligenza artificiale hanno difficoltà». E il problema non si può arginare configurando i filtri per escludere i filtri provenienti da queste piattaforme, in quanto, come dice l’esperto in questione, «si finirebbero per bloccare anche gli inviti a riunioni legittime».
A rendere l'inganno particolarmente credibile è la modalità con cui si palesa il tentativo di scam. Un appuntamento sospetto, inserito accanto alla visita dal dentista o alla riunione settimanale con un cliente, può sembrare meno dubbio rispetto a un'e-mail proveniente da un mittente totalmente sconosciuto. È una sorta di forma di credibilità presa in prestito: i truffatori sfruttano la fiducia che si ripone nello strumento, il calendario appunto, per rendere plausibile una comunicazione che, in un altro contesto, come l’app per gestire la posta elettronica, potrebbe apparire più sospetta.
Come difendersi dalla truffa del calendario
Ora che è più chiaro in cosa consiste la truffa del calendario e perché è potenzialmente molto efficace, vediamo anche come difendersi. La prima regola è trattare gli appuntamenti inattesi con la stessa cautela riservata alle e-mail sospette. Solo perché l’invito a un evento compare nel vostro calendario non significa che questo sia sicuro. Per questo motivo, specialmente se non avete la più pallida idea di che evento si tratti e non ricordate di averlo aggiunto consapevolmente nel calendario, non cliccate sui collegamenti contenuti nella sua descrizione e non seguite eventuali istruzioni presenti in quest’ultima.
È utile anche modificare le impostazioni del calendario, così da prevenire il problema. Su Google Calendar, tanto per fare un esempio, nella sezione dedicata agli eventi, potete scegliere di aggiungere gli inviti soltanto quando provengono da mittenti noti oppure quando rispondete all'invito via e-mail. In questo modo riducete la possibilità che appuntamenti indesiderati compaiano automaticamente nell'agenda. Se trovate un appuntamento sospetto, evitate anche di rifiutarlo direttamente. La risposta potrebbe confermare ai truffatori che il vostro indirizzo e-mail è attivo. È preferibile eliminare l'evento o segnalarlo come spam, senza interagire con il mittente. Controllate poi che l'appuntamento non sia rimasto nel calendario anche dopo aver eliminato il messaggio originale.