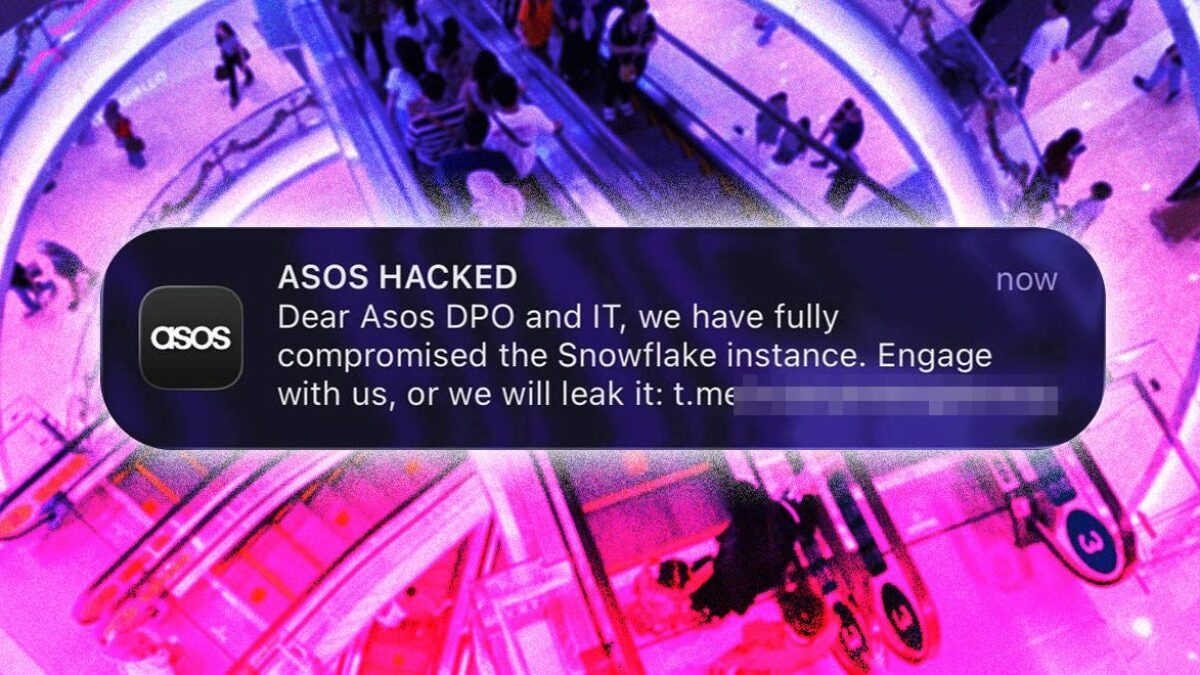
Agli utenti dell'app di ASOS, il celebre marchio britannico attivo nel mondo del fast fashion, è bastato un tocco sullo schermo per scoprire che qualcosa non andava: una notifica push intitolata “ASOS HACKED” è comparsa sugli smartphone di migliaia di persone, in Regno Unito e non solo. Il testo, scritto in inglese, non si rivolge ai clienti, bensì ai responsabili del reparto IT dell'azienda e intima a questi ultimi di mettersi in contatto con gli autori, minacciando altrimenti di rendere pubblici dei dati. L’attacco pare sia stato originato da una compromissione di un’istanza di Snowflake. Secondo la piattaforma Downdetector, poco prima delle 10:00 di oggi almeno 500 clienti avrebbero segnalato problemi con il sito di ASOS. Vediamo cosa significa questo e cosa bisogna fare se si ha l’app di ASOS installata sul proprio dispositivo.
L’inquietante notifica comparsa sullo smartphone dei clienti ASOS
La notizia è iniziata a circolare dopo che sugli smartphone dei clienti ASOS che avevano installato l’app ufficiale del servizio è comparsa un'inquietante notifica che recitava così:
ASOS HACKED. Cari responsabili della protezione dei dati e del reparto IT di ASOS, abbiamo compromesso completamente l'istanza di Snowflake. Mettetevi in contatto con noi, altrimenti renderemo pubblici i dati.
Chi ha scritto il messaggio presente nella notifica sostiene di aver «compromesso completamente l'istanza di Snowflake». Snowflake è una piattaforma cloud usata da moltissime aziende come una specie di grande magazzino digitale dove raccogliere, organizzare e analizzare i dati. Un'istanza è l'ambiente dedicato a una singola azienda all'interno di quel servizio. Per un negozio online può trattarsi dello spazio in cui convergono le informazioni necessarie a far funzionare le funzioni relative a login, acquisti, pagamenti, resi, assistenza, e così via.
Una particolarità del messaggio inviato dagli hacker riguarda il fatto che i suoi destinatari non sono direttamente i clienti di ASOS, bensì al DPO (Data Protection Officer), cioè il responsabile designato in azienda per vigilare sulla tutela dei dati personali dei clienti, e il reparto IT, quindi i tecnici che gestiscono i sistemi, è lui l'interlocutore che gli hacker volevano mettere sotto pressione.
Il riferimento a Snowflake riporta alla mente un precedente. A metà del 2024 un aggressore riuscì a entrare in centinaia di account della piattaforma, esponendo centinaia di milioni di record di clienti. Allora gli attaccanti usarono credenziali di accesso rubate, e poi sfruttarono i dati trovati per ricattare le aziende. Tra le realtà coinvolte comparivano nomi noti come Ticketmaster, AT&T e moltissime altre aziende.
La posta in gioco è alta anche per ASOS, che spedisce in oltre 150 paesi e dichiara circa 17 milioni di clienti l'anno. Dopo la notizia dell'attacco, il titolo in Borsa è sceso di oltre il 10% in mattinata.
Per chi ha l'app di ASOS e ha ricevuto la notifica in questione non c'è molto da fare al momento, se non evitare di cliccare sul link presente nella notifica e restare in attesa dei comunicati ufficiali da parte dell'azienda: nessun dato certo conferma ancora che quanto detto dai criminali informatici sia vero. Le indagini sono appena iniziate e attendiamo sviluppi sulla vicenda.
Il parere degli esperti di cybersecurity sull’attacco
Una cosa è certa: l’accaduto è piuttosto particolare. Solitamente, quando un gruppo di hacker attacca un sistema, conduce simili trattative in privato, con la speranza di tradurre questa sorta di “discrezione” in guadagni importanti. È per questo che la modalità dell’attacco e il fatto che sia stato reso pubblico in modo così plateale ha lasciato perplessi alcuni esperti. Charlotte Wilson, responsabile aziendale della società di sicurezza informatica Check Point, per esempio, ha spiegato:
Se confermato, si tratta di un attacco profondamente grave perché gli hacker sembrano aver fatto qualcosa di particolarmente sfacciato: trasformare l'app di ASOS nella loro richiesta di riscatto. Milioni di persone si fidano delle notifiche delle app sui loro telefoni perché dovrebbero provenire direttamente dall'azienda.
Secondo Aras Nazarovas, ricercatore di Cybernews rendere pubblico l’attacco fin da subito non è stata una mosse intelligente da parte dei suoi autori. L’esperto ha infatti spiegato:
Pubblicare il messaggio tramite notifiche agli utenti è un'arma a doppio taglio […] poiché potrebbe avere un effetto simile a quello di un messaggio interno, ma ora tutti sono a conoscenza della violazione, il che riduce notevolmente la probabilità che il pagamento del ransomware venga effettivamente effettuato.