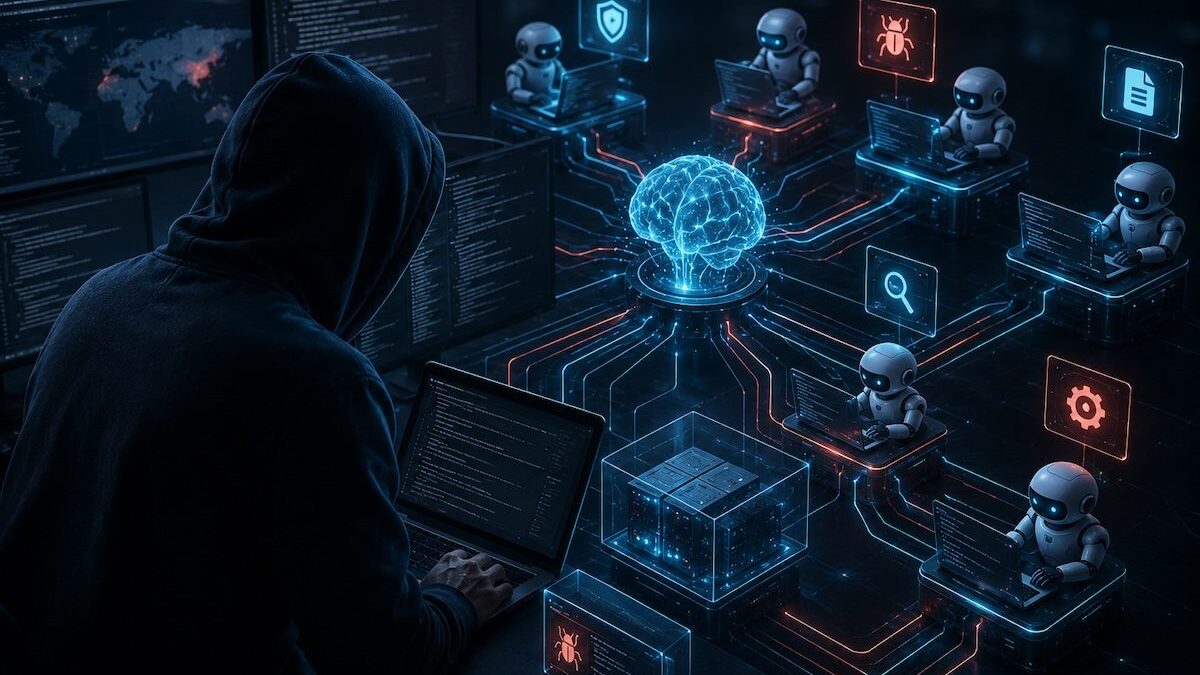
L’intelligenza artificiale non sta soltanto cambiando il modo in cui vengono scritti testi o sviluppati programmi, ma può anche velocizzare la preparazione degli strumenti impiegati negli attacchi informatici. Alcuni hacker hanno già iniziato a utilizzare più agenti basati su questa tecnologia all’interno di vere e proprie “catene di montaggio” digitali, nelle quali diverse attività vengono distribuite e svolte in parallelo.
Sistemi del genere possono ridurre a pochi giorni fasi di sviluppo e collaudo che in precedenza avrebbero richiesto settimane e numerosi tentativi manuali, senza però eliminare il controllo umano.
Gli agenti AI hanno accelerato lo sviluppo degli strumenti di attacco
A mostrare concretamente questo cambiamento è un caso individuato nel maggio 2026 all’interno della rete compromessa di un’organizzazione. Gli analisti hanno scoperto un dispositivo non autorizzato che ospitava una piattaforma destinata alla realizzazione e al collaudo di programmi da impiegare nelle fasi post-intrusione. L’episodio è descritto nell’AI Security 2026 Report di Sophos e riguarda un soggetto identificato con la sigla STAC6994.
Per verificarne l’efficacia, l’infrastruttura comprendeva diverse macchine virtuali, cioè computer simulati tramite software. Su alcune erano installati differenti sistemi EDR, strumenti che controllano i dispositivi per rilevare comportamenti sospetti. I risultati venivano poi confrontati con quelli ottenuti in un ambiente privo di protezioni, usato come riferimento. In questo modo era possibile capire quali eseguibili venivano bloccati, modificarli e sottoporli nuovamente a una prova prima di un eventuale impiego.
Il sistema era composto da circa 12 agenti AI, che hanno contribuito a produrre quasi 80 moduli e a sperimentare oltre 70 tecniche di elusione, cioè metodi pensati per evitare che il codice venga rilevato dai software di sicurezza. Ciascuno aveva un incarico specifico: uno coordinava le attività principali e definiva le regole, mentre gli altri si occupavano, tra le varie cose, di predisporre gli ambienti virtuali, documentare i risultati, sottoporre i moduli alle verifiche e analizzare gli errori.
Che cosa faceva concretamente l’intelligenza artificiale
Il processo era articolato in più fasi. Gli agenti consultavano articoli tecnici, estraevano le procedure offensive descritte, individuavano le risorse necessarie per riprodurle e predisponevano il laboratorio. Dopo ogni esecuzione, esaminavano ciò che aveva funzionato e ciò che era stato intercettato, per poi intervenire sul codice o sulla configurazione per avviare un nuovo tentativo.
Al centro dell’architettura si trovava un generatore modulare scritto in Python. Il programma applicava ai payload, cioè ai componenti destinati a eseguire le azioni malevole, diversi livelli di cifratura e accorgimenti pensati per ostacolarne il riconoscimento. Produceva poi eseguibili personalizzati nei linguaggi Rust e Go. Il risultato non era un unico malware, ma un insieme di parti combinabili e modificabili rapidamente.
Il vantaggio principale derivava dalla possibilità di eseguire numerosi tentativi in parallelo. Un programmatore avrebbe dovuto visionare le fonti tecniche, allestire il laboratorio, compilare il software, avviare ogni prova, esaminarne l’esito e correggere manualmente gli errori. Gli agenti potevano invece distribuirsi i compiti e ripetere il ciclo molte più volte nello stesso intervallo di tempo.
I 12 modelli non hanno agito da soli e non sono stati integrati nel malware
Il livello di automazione non va confuso con un attacco completamente autonomo. Dai dati raccolti emerge che il processo usato per eludere gli EDR prevedeva ancora controlli e correzioni da parte degli operatori. L’intelligenza artificiale gestiva una parte del flusso di lavoro e accelerava le verifiche, ma non risultava incorporata nei programmi distribuiti alle vittime.
Anche i risultati dichiarati dagli stessi agenti devono essere letti con cautela. La documentazione prodotta durante le prove riportava un successo quasi universale contro i sistemi di protezione, ma gli analisti hanno precisato che le evidenze disponibili non confermavano pienamente tale conclusione. Il dato più significativo non è quindi l’esistenza di un software capace di superare qualsiasi difesa, bensì la rapidità con cui potevano essere create e valutate numerose varianti.
Gli strumenti sviluppati, inoltre, non sono rimasti confinati a un esperimento. L’operatore collegato a STAC6994 è stato successivamente associato alla distribuzione di ransomware e al furto di dati, elementi che indicano l’impiego del sistema in operazioni concrete.
Perché l’AI può rendere gli attacchi informatici più difficili da fermare
La novità non consiste necessariamente nella comparsa di tecniche mai viste prima. L’AI può soprattutto moltiplicare il numero delle prove e abbreviare i tempi necessari per adattare il software alle difese incontrate. Quando una variante viene rilevata, è possibile analizzare il motivo del blocco, modificarla e ripetere rapidamente il ciclo.
Lo stesso principio può essere applicato ad altre attività criminali. I sistemi generativi permettono, per esempio, di preparare messaggi di phishing più convincenti in diverse lingue, oppure di creare immagini, profili e voci sintetiche per le frodi basate sull’ingegneria sociale. Il rapporto segnala altresì la vendita clandestina di chiavi di accesso ai servizi AI e la diffusione di falsi programmi che imitano strumenti legittimi per installare software dannoso.
Gli attacchi orchestrati quasi interamente dall’intelligenza artificiale restano comunque rari e non rappresentano ancora lo scenario prevalente. L’accesso iniziale a una rete, gli spostamenti tra i sistemi e il furto delle informazioni possono inoltre lasciare tracce rilevabili dalle soluzioni di sicurezza.