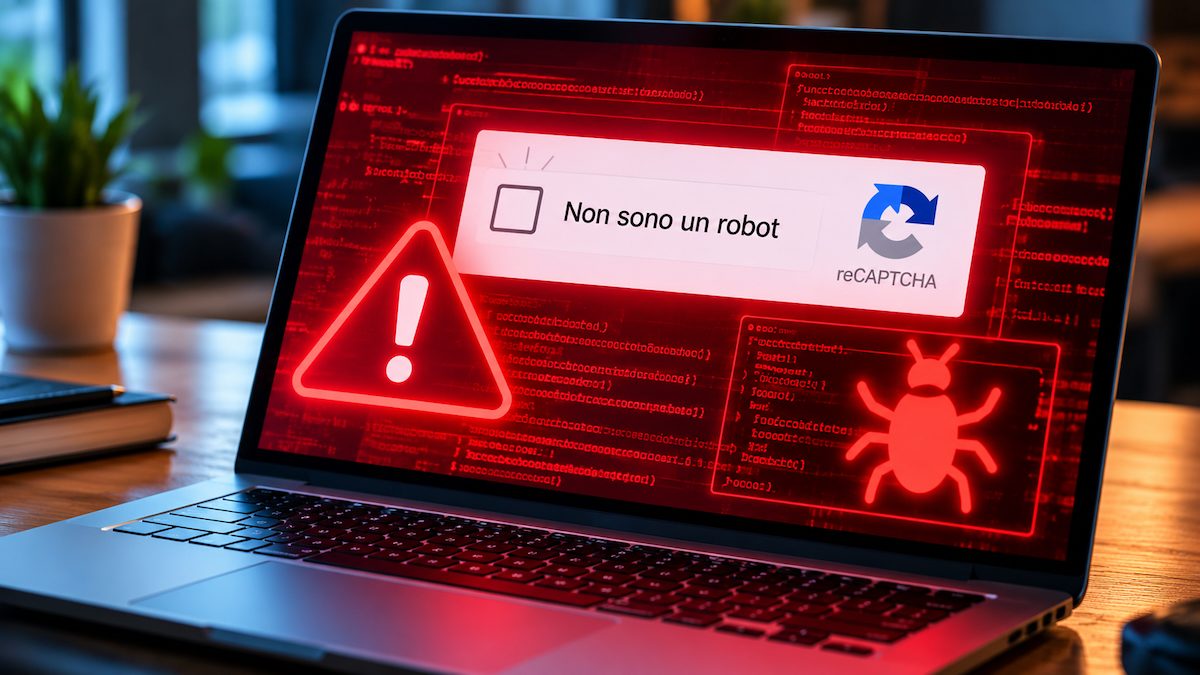
Un sito chiede di confermare di non essere un robot. La schermata sembra quella di un normale CAPTCHA, ma dopo aver cliccato sulla casella di verifica compare una richiesta insolita: premere alcune combinazioni di tasti per completare un presunto controllo di sicurezza. Seguendo queste istruzioni, però, si potrebbe finire per installare un malware sul proprio computer, senza nemmeno rendersene conto.
A mettere in guardia da questa truffa di ingegneria sociale è stata anche la Federal Trade Commission (FTC), l'agenzia statunitense che si occupa della tutela dei consumatori, con un avviso pubblicato nel giugno 2026. L'inganno rientra nella tecnica nota come ClickFix, già individuata pure in Italia. Il pericolo non deriva dalla verifica in sé, ma dalle istruzioni aggiuntive con cui i criminali informatici cercano di convincere gli utenti a eseguire comandi dannosi sui propri dispositivi.
Come funziona la truffa con CAPTCHA
I CAPTCHA sono sistemi utilizzati dai siti web per distinguere le persone dai programmi automatizzati. Possono chiedere di selezionare una casella, riconoscere alcuni elementi in una serie di immagini o, nei sistemi più recenti, effettuare verifiche quasi invisibili durante la navigazione. È proprio la familiarità con questi controlli a rendere credibile l'inganno.
Il falso CAPTCHA può comparire su una pagina creata dai truffatori, raggiunta per esempio attraverso un collegamento ricevuto via email, oppure su un sito legittimo che è stato compromesso. La schermata può imitare l'aspetto di servizi conosciuti, come Google reCAPTCHA o Cloudflare Turnstile, e presentare l'operazione come un passaggio indispensabile per accedere ai contenuti.
In una delle varianti descritte dalla FTC, all'utente viene chiesto di premere la combinazione di tasti Windows + R per aprire la finestra Esegui di Windows, poi Ctrl + V per incollare il contenuto degli appunti e infine il tasto Invio per avviare il comando inserito. Il dettaglio decisivo è che, in alcune campagne, il sito ha già copiato negli appunti un'istruzione dannosa, spesso senza che la persona se ne accorga. L'utente crede così di completare un controllo di sicurezza, mentre sta facendo eseguire al sistema un comando preparato dai truffatori.
Quest'ultimo può sfruttare strumenti già presenti in Windows, come PowerShell, che consente di eseguire comandi sul sistema, scaricare e avviare programmi. A seconda della campagna, il risultato può essere l'installazione di software capaci di sottrarre password e altre informazioni sensibili, oppure di consentire un accesso non autorizzato al computer. Non si tratta necessariamente di un file che l'utente vede scaricare dal browser. Alcune operazioni possono svolgersi senza segnali immediatamente riconoscibili.
Questo meccanismo si basa sull'ingegneria sociale. Invece che sfruttare necessariamente una vulnerabilità del software, i criminali informatici convincono la vittima a compiere personalmente l'azione pericolosa. La tecnica non riguarda soltanto Windows, ma è stata osservata anche sui Mac, dove le istruzioni possono invitare ad aprire il Terminale di macOS e incollare un comando.
Un'indicazione sulla diffusione di ClickFix arriva pure dai dati del CERT-AGID: nel 2025, l'ente ha censito circa 70 campagne riconducibili a questa tecnica nell'ambito del proprio monitoraggio delle minacce informatiche nel “Bel Paese”.
Come difendersi e riconoscere una verifica vera da una falsa
Il segnale più importante non è la grafica del riquadro, che può essere riprodotta facilmente, ma ciò che viene chiesto di fare. I controlli autentici si svolgono all'interno del sito o del browser e non richiedono di aprire strumenti del sistema operativo, come la finestra Esegui o PowerShell su Windows, oppure il Terminale su macOS, per incollare ed eseguire istruzioni.
Un altro campanello d'allarme è la presenza di stringhe di testo poco comprensibili da copiare o di presunte procedure di riparazione da seguire per sbloccare la navigazione. Espressioni come “verifica di sicurezza” o “conferma di essere una persona” non rendono affidabile una richiesta del genere.
Il contesto può offrire altri indizi. Un controllo comparso all'improvviso, soprattutto dopo un reindirizzamento inatteso, merita attenzione. Tuttavia, l'indirizzo di un sito apparentemente legittimo non basta a escludere il rischio, perché alcuni attacchi sono stati distribuiti attraverso pagine compromesse. Allo stesso modo, la presenza di loghi o colori associati a servizi conosciuti non garantisce che la verifica sia autentica.
Di fronte a istruzioni sospette è opportuno interrompere la procedura e chiudere la pagina, senza copiare o eseguire quanto richiesto.
Cosa fare se hai cliccato sul falso “Non sono un robot”
Aver visualizzato la schermata o cliccato sulla casella non significa, di per sé, aver installato un malware. Nella variante di ClickFix descritta, il passaggio decisivo è l'esecuzione del comando dannoso.
Se il comando è stato avviato, è prudente considerare il dispositivo potenzialmente compromesso anche in assenza di sintomi evidenti. La FTC raccomanda innanzitutto di scollegarlo da Internet, per interrompere eventuali comunicazioni del programma dannoso con l'esterno, e di eseguire una scansione con un software di sicurezza affidabile, preferibilmente già installato e aggiornato. Se non si riesce a verificare che il malware sia stato eliminato, è opportuno rivolgersi a un tecnico qualificato.
Poiché alcuni programmi diffusi attraverso ClickFix sono progettati per sottrarre credenziali, è altresì importante cambiare le password degli account più importanti, oltre che attivare l'autenticazione a due fattori, effettuando queste operazioni da un altro dispositivo considerato sicuro. È preferibile partire dalla casella email principale, che spesso permette di recuperare l'accesso ad altri servizi. Se si sospetta che siano stati sottratti dati bancari o si notano movimenti non autorizzati, occorre contattare tempestivamente la banca attraverso i suoi canali ufficiali.